

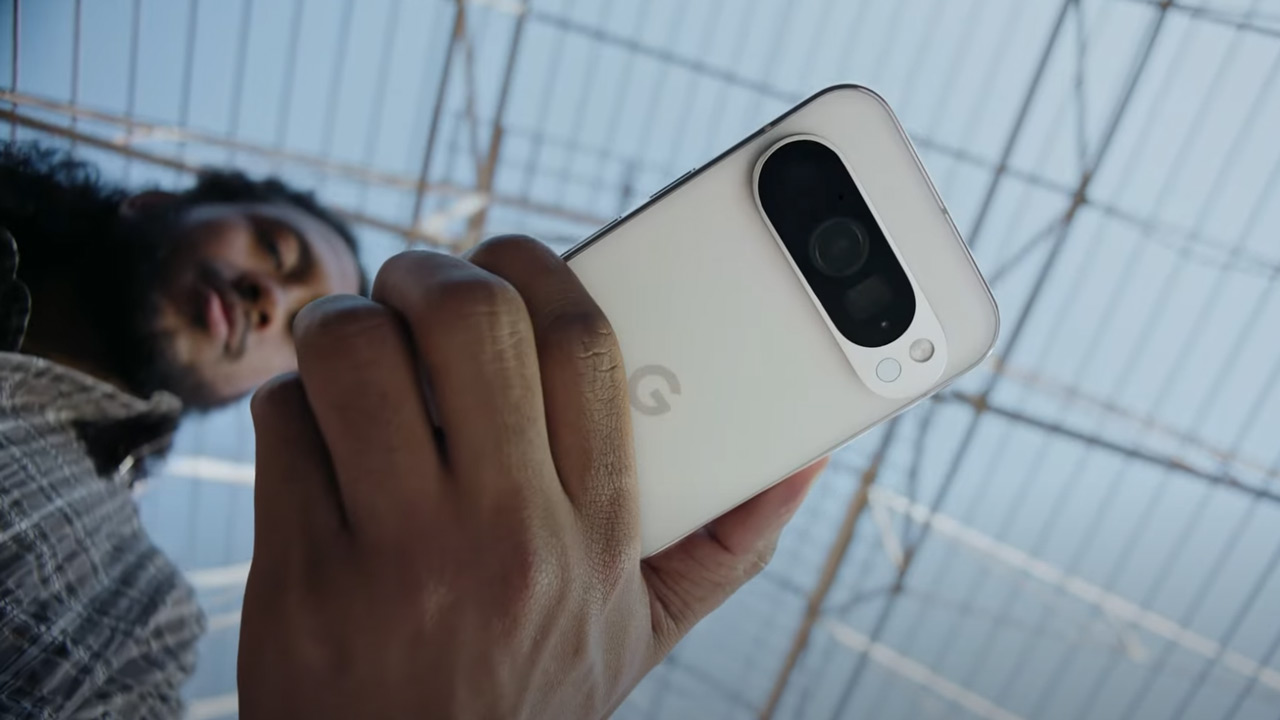

Google zegt dat in de afgelopen tijd verschillende Pixel-toestellen zijn aangevallen. Hoewel het zou gaan om een beperkt aantal gebruikers die zouden zijn getroffen, kan de hacker wel toegang krijgen tot de bestanden op de telefoon. Het lek wordt nu gedicht.
Modem-lek in Pixel-telefoons
Heb je een Google Pixel? Dan is het verstandig om te controleren of je de beveiligingsupdate van september al hebt geïnstalleerd. Google heeft bevestigd dat een beperkt aantal Pixel-telefoons mogelijk is aangevallen via een kwetsbaarheid in het modem.
Het gaat om CVE-2026-58704, een beveiligingslek dat volgens Google mogelijk al beperkt en gericht is misbruikt. De kwetsbaarheid staat in het modem en maakt het mogelijk om bepaalde toegangsrechten te omzeilen. Daarbij is geen interactie van de gebruiker nodig.
Bij deze kwetsbaarheid is geen link, bestand of app nodig om een aanval uit te voeren. Door een fout in de logica van de modemsoftware kan een aanvaller op afstand, vanaf een nabije of aangrenzende positie, extra rechten verkrijgen. Hoe het lek precies is misbruikt, is niet bekendgemaakt. Ook is niet duidelijk welke Pixel-modellen precies kwetsbaar waren. Google spreekt zelf over beperkte, gerichte exploitatie.
De Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) heeft de kwetsbaarheid inmiddels opgenomen in zijn overzicht van bekende, actief misbruikte beveiligingslekken. Het agentschap waarschuwt daarbij voor het risico dat dergelijke kwetsbaarheden vormen.

September-update dicht het lek
Het goede nieuws is dat Google het probleem inmiddels heeft aangepakt. De beveiligingsupdate van september 2026 bevat de oplossing voor CVE-2026-58704. Google geeft aan dat Pixel-apparaten met beveiligingspatchniveau 2026-09-05 of nieuwer de problemen uit het Pixel-bulletin hebben opgelost.
De septemberupdate bevat daarnaast oplossingen voor veel andere beveiligingsproblemen. Het modemlek staat daarbij vermeld als een kwetsbaarheid met een hoge ernst en als een probleem met betrekking tot het verkrijgen van extra rechten.